

資訊安全
資訊安全政策
明基材料建立安全及可信賴之電腦化作業環境,確保電腦資料、系統、設備、網路安全及維持營運正常(相關細節請參考資安政策)。根據資通安全管理法、個人資料保護法、著作權法、電子簽章法等法規及參考資安國際標準(ISO 27001)訂立「資訊安全政策程序」
資訊安全管理政策:
- 強化公司資訊安全管理,建立可信賴之各項資訊應用系統。
- 保護電子資訊資產,避免與降低業務損害。
- 增進事業利益並確保事業永續經營。
資訊安全管理目標:
- 保護公司資訊業務服務之安全,確保資訊需經授權人員才可存取資訊,以確保其機密性。
- 保護公司資訊業務服務之安全,避免未經授權的修改,以確保其正確性與完整性。
- 建立公司資訊業務永續運作計畫,以確保資訊業務服務之持續運作。
- 確保公司各項資訊業務服務之執行須符合相關法令或法規之要求。
- 建立資訊安全績效指標與定期檢測機制,透過稽核、評估、監控與管理審查等方式,以確保有效性與持續改善。
- 強化第三方與供應鏈資訊安全管理,以降低供應鏈資訊安全風險。

資訊安全管理組織
明基材料於2021 年成立「資訊安全管理委員會」,指派資安長及資安代表(資安專責主管),以強化資訊安全管理機制。為因應資訊安全趨勢與金管會之政策要求,針對資訊安全管理每年至少召開一次審查會議,2023 年設置「資安長」,並在2024 年4 月擴大資訊單位組織為「數位技術中心」轄下成立資安專責單位「資安課」,任有資安專責主管及專責人員共3 名,並將資安組織範圍納入數位技術中心智慧應用部及機器智能處機器視覺部及子公司。

資訊安全管理系統
明基材料為妥善保護資訊資產,執行風險評鑑程序、訂定及落實相關規範,以確認資訊資產的風險等級,透過風險評鑑結果以及內部會議決定風險事項之處理措施,以有效降低風險、移轉、消除甚至接受該風險。明基材料桃園總部、龍科廠及雲林廠已於2021 年通過ISO 27001 認證(2013 版)。為使資訊安全管理更加全面,已在2024 年導入新版本 ISO 27001(2022 版)驗證,並已在2025 年通過認證,證書有效期限為2025/4/1~2028/3/31。
ISO 27001 驗證範疇已涵蓋台灣桃園總部、龍科廠、雲林廠、ERP、FEOL MES(Front End of Line Manufacturing Execution System)系統以及 FlowER(BPM)系統,除了前述機房與系統外,同時把中國大陸蘇州廠、蕪湖廠納入管理範籌,在 2024 年將參考 ISO 27001 原則,再推進至智慧應用部及機器智能處機器視覺部及各子公司。
2025 年加入集團母公司佳世達資安組織並依循相關資安要求規範,訂定資安評級制度,明基材料含相關子公司需滿足集團母公司要求資安評級,每年持續強化資安韌性。
資訊安全風險評估
明基材料依據資訊安全風險評鑑與管理程序,定義出2022 年台灣及中國大陸風險值,且針對高風險項目安排改善計畫;2023 年將針對台灣與中國大陸的資訊安全系統重新進行評估,於2023 年第3 季完成評估,鑑別出2 項較高風險的議題並納入風險管理運作,2024 年已啟動改善方案。
2025 年則持續強化資訊安全與營運韌性,重點聚焦於提升關鍵系統之營運持續與災害復原能力,以確保服務穩定性;完善資訊安全事件分級通報與決策治理機制;推動風險評估與控管措施於母子公司間之一致落實;持續盤點並改善終止服務(End of Service)之資訊設備風險。
資訊安全管理措施
2025 年在持續強化資訊安全與營運韌性,推動各事業單位參與之資訊安全營運持續演練,提升整體資訊安全治理效能與企業永續營運能力,並在針對已終止服務系統及硬體進行升級及強化資安防護。
硬體防護
- 設備點檢:針對重要系統及設備與廠商簽訂維護合約並在合約內納入資安條款以確認保設備更新及漏洞修補,定期點檢設備狀況。
- 建立資料備份機制:已建置備份系統,針對伺服器及資料庫進行每日備份作業,另重要設備建置高可用性(HA)機制。
網路安全防護與監控
明基材料已制定「網站資訊安全管理檢查規範」,2021年起針對重要系統主機、網站進行弱點掃描及修補作業,2025年持續擴大掃描範圍,增加網路設備、系統主機掃描數量及掃描頻率,以強化整體系統安全強度。
- 防火牆升級功能IPS 入侵偵測系統防護。
- 專線線路雙備援自動切換機制系統導入。
- 全公司網路導入禁止任意非法網路設備接入內網系統。
- 居家上班導入VPN 加密連線及雙因子認證。
資安應變計畫
每年定期進行災難演練:2025 年進行出貨循環及製造生產系統等關鍵系統災難演練作業並擴及各事業單位作業流程檢核,強化災害應變能力,減少公司於事故發生時之損失。
資安教育訓練
內部教育訓練
外部教育訓練
為強化中高階主管資安風險意識,2025 年透過外部資安顧問說明「前瞻性 AI 與合規導向」主題,以前瞻視角理解 AI 與資安合規風險,強化決策判斷力,降低法遵與營運衝突,讓企業能「安全、合規、可持續地導入 AI」。
社交工程演練
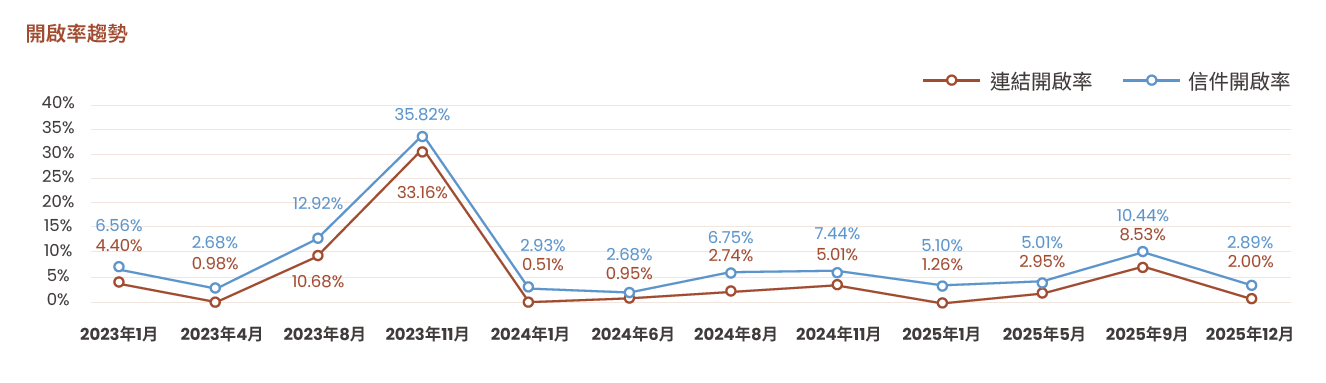
自 2021 年 4 月起,每月定期舉辦電子郵件社交工程演練,對員工進行電子郵件收發等相關資訊安全知識之教育訓練,以降低員工誤點擊惡意郵件之風險,強化郵件安全觀念,經由持續宣導及人員調訓,誤觸率於 2024 年 Q1 維持下降趨勢。
2025 年社交工程演練強化信件真實度,除加入子公司進行演練外,亦調整信件仿真度,經由持續宣導及人員調訓,全年參與人次達 4,068 人次(每季執行),信件開啟率介於 2.9% ~ 10.44% 之間,平均點擊率低於 6.5%,符合策略目標值。
供應商資安管理
各事業單位依採購金額大小進行排序,採前10 家進行自評作業,總計應回收家數為71 家,供應商資安自檢評估作業規範,根據各項目評分結果進行加權評分,對供應商資訊
安全管理狀況進行分級如下:
• A+級(優良):供應商有完善且有效運行的資訊安全管理制度,加權得分 ≧ 90%。
• A級(良好):供應商有完善的資訊安全管理制度,加權得分 ≧ 80%。
• B級(一般):供應商初步建立資訊安全管理制度,加權得分 ≧ 60%。
• C級(待加強):供應商未實施任何資訊安全管理制度,加權得分<60%。
整體資安評等分數為 76.85 分,整體平均分數B 級(一般)較去年進步,對於C 級(待加強)提供資安指引強化供應商資安防護措施建議。
供應商資安評鑑
2025 年針對各產品事業前 10 大供應商,共計 70 家廠商進行資訊安全風險評鑑作業,為提供公司外部風險參考依據外,亦提供資訊安全指引給相關廠商,以提升整體資安成熟度,降低可能發生的對應風險。評鑑結果顯示,10% 供應商未符合資安管控標準(未達 60 分),整體合格率為 90%。
資安保險安排
明基材料自2020 年12 月開始投保企業資訊安全風險管理保險,以因應資安事件發生時的所產生相關費用(如營運中斷、事故應變、回復費用)的保險理賠,投保範圍包含持股過半的子公司,以降低事故發生時之損失。2025 年持續投保資安保險。
資訊安全規劃
明基材料將持續遵循 ISO 27001:2022 體系落實內稽與驗證,動態評鑑與改善高風險資產,並依循母公司資安評級要求導入資安即時監控系統(Security Operations Center-SOC)、沙箱測試、及主機偵測系統(Host-based intrusion detection system-HIDS)及 SIEM AI 建置,提升整體事件應對能力同時,優化供應鏈安全與深化企業夥伴的數位信任關係,構築兼具合規與韌性的資安防護網。